


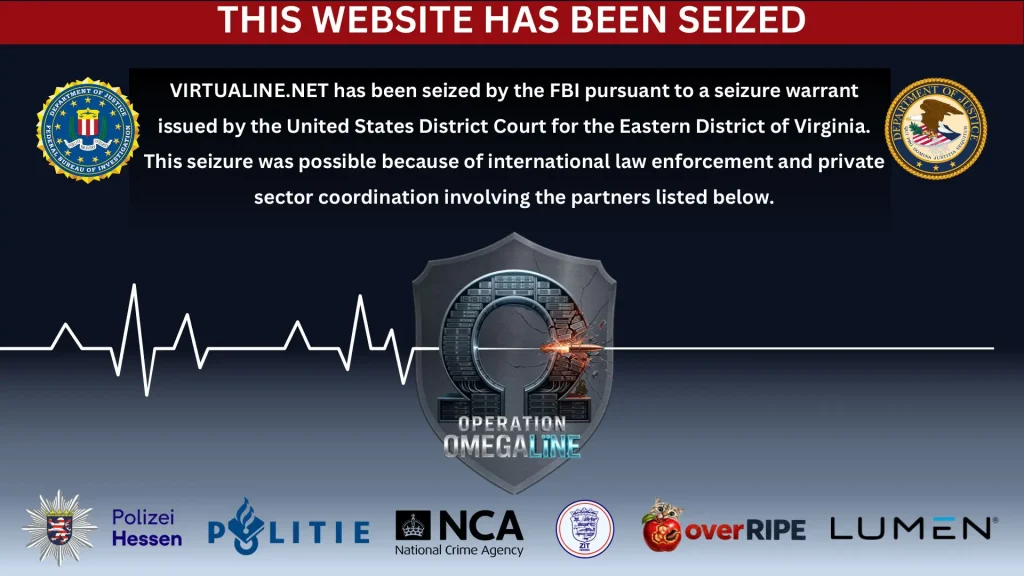
2026年10月27日,美国司法部弗吉尼亚东区检察官办公室与联邦调查局(FBI)华盛顿外勤办公室宣布,经法院授权查封网站域名virtualine.net。该域名属于Virtualine——一家面向犯罪客户公开推广服务的俄语“防弹主机”(bulletproof hosting)提供商,亦以Secury、Massgod、Spamhouse、Lanedo、Omegatech等名称出现。美方称,该服务被用于实施并便利大量犯罪活动,包括未成年人性剥削图像的广告与传播、未经同意公开成年人及未成年人私密影像,以及旨在掩盖并推动犯罪的国际洗钱。
调查由FBI华盛顿外勤办公室主导,德国黑森州警察(Polizei Hessen)、荷兰中荷兰警察(Politie Midden-Nederland)、英国国家犯罪局(NCA)以及私营部门合作伙伴OverRIPE与Lumen提供重要协助。司法部国际事务办公室亦提供支持。弗吉尼亚东区第一助理检察官Theophani K. Stamos与FBI华盛顿外勤办公室助理主任Darren B. Cox对外公布了这一结果。
什么是“防弹主机”
防弹主机是一类有意无视滥用投诉、DMCA下架通知及执法请求的网络与服务器托管服务。通过提供难以被关停的离岸基础设施,这类服务商为勒索软件命令与控制服务器、钓鱼工具包、恶意软件分发、盗卡商店、信息窃取木马日志及非法市场等提供持久运行环境。
美国网络安全机构在2025年11月19日发布的联合指南《Bulletproof Defense: Mitigating Risks from Bulletproof Hosting Providers》中指出,此类服务可用于快速切换混淆、命令与控制、恶意软件投递、钓鱼及托管非法内容,进而支持勒索软件、数据勒索与拒绝服务攻击等。
Virtualine的公开营销与“额外保护计划”
Virtualine于2024年8月28日加入暗网论坛Exploit.in,并自称自2019年起运营。它在Exploit.in、HackForums等暗网论坛向犯罪分子公开推广服务,宣称提供“离岸网络托管、防弹云服务器、防弹域名与专用机器”,价格起价约每月0.79美元。客户可通过两个Telegram账号联系。
2024年9月,Virtualine在Exploit.in上对用户表示:“你可以用Virtualine做所有非法/黑帽活动(包括钓鱼、盗卡、邮件垃圾、端口扫描等),儿童色情内容和恐怖主义活动除外。”2025年6月,它在HackForums上宣称:“Virtualine忽略的滥用投诉比你过去三个治疗师还多。”
2026年3月,Virtualine开始推销“额外保护计划”:一旦收到执法部门正式请求,会将客户的犯罪基础设施迁移到与Virtualine无关的空壳公司,再重新激活服务器。
尽管声称禁止儿童色情内容,仍被控托管相关论坛
美方称,尽管Virtualine对外宣称不允许服务器上出现“儿童内容”,却明知故犯地托管了一个犯罪在线论坛(法院文件中称为Vendor 1)。该论坛允许用户发布并出售未成年人及成年人的裸露、性暗示或性露骨图像与视频,并推广“有偿黑客”服务,供用户付费让黑客在未经同意情况下侵入受害者在线账户、获取露骨影像。
2026年1月,Virtualine为Vendor 1分配IP地址约一个月后,开始收到该服务器存在未成年人性露骨图像与视频的通知。尽管接到德国、加拿大、澳大利亚执法部门,美国失踪与受剥削儿童国家中心(NCMEC),乃至一名受害者律师的多起通知,Virtualine仍继续托管Vendor 1的服务。此外,Virtualine还与Vendor 1合作搭建新网站,供其客户上传非法内容并在购买后下载。美方称,Virtualine至今仍在托管该新网站,且已至少收到一次关于该网站发现儿童性露骨图像的滥用投诉。
加密货币支付与链上资金流向
Virtualine向客户提供多种支付方式,包括接受BTC(无AML)、通过特定未托管比特币地址直接收款,使客户无需担心资金因非法来源被标记。美方称,犯罪客户支付的资金部分可直接追溯至各类犯罪组织,Virtualine收款后进一步洗钱以掩盖资金来源。
区块链分析公司TRM Labs称,2026年迄今,在其标记的防弹主机提供商中,Virtualine收到的“非法归因”加密货币金额最多,尽管总流入金额低于部分同行。Virtualine客户构成显示了为该基础设施付费的犯罪活动范围之广:其直接客户包括勒索软件组织、信息窃取木马运营者以及一家俄罗斯毒品市场。2026年,勒索软件组织约占Virtualine直接流入的约5%,一家俄罗斯毒品市场约占约44%;一个大型性勒索团伙和一个资金混合器也是其主要资金来源。
Chainalysis称,Virtualine通过未托管钱包地址接受比特币直接支付,并洗钱以掩盖来源。链上足迹显示其与勒索软件运营者、信息窃取木马基础设施、俄语网络犯罪论坛、非法商店以及诈骗与钓鱼地址存在直接关联。StealC信息窃取木马在2026年全年持续向Virtualine付款;另一防弹主机提供商Volhav也是其直接交易对手,表明该领域服务商之间存在基础设施转售关系。
TRM指出,在其标记的防弹主机板块中,2026年第三季度流入金额较2025年第一季度约高4%,入账交易笔数则高出约60%。全行业直接付款方包括Coinbase Cartel、The Gentlemen、INC、DragonForce、Qilin等勒索软件组织,以及StealC、Matanbuchus加载器等恶意软件运营者,还有暗网市场、非法商品与服务运营者、僵尸网络与恶意软件分发服务,以及与儿童性剥削材料相关的网站;混币器也贡献了相当比例资金。
此次查封的意义与后续可能的发展
域名查封打断了客户查找与访问该服务的途径,但本身并不等于运营者已停止活动,或客户已失去全部底层基础设施。TRM与Chainalysis均表示,已标记的相关加密货币地址仍可在链上监测:后续交易可能显示向合规交易所提现、继续向Virtualine已知地址付款,或转向其他防弹主机;客户活动也可能显示向替代服务商迁移。
Chainalysis称,此次行动凸显防弹主机是支撑勒索软件、信息窃取木马与网络诈骗规模化的基础性基础设施。对加密货币合规团队而言,接触已知防弹主机支付地址可视为更广泛下游风险的早期信号。Chainalysis已在其产品套件中标记与Virtualine相关的加密货币地址。