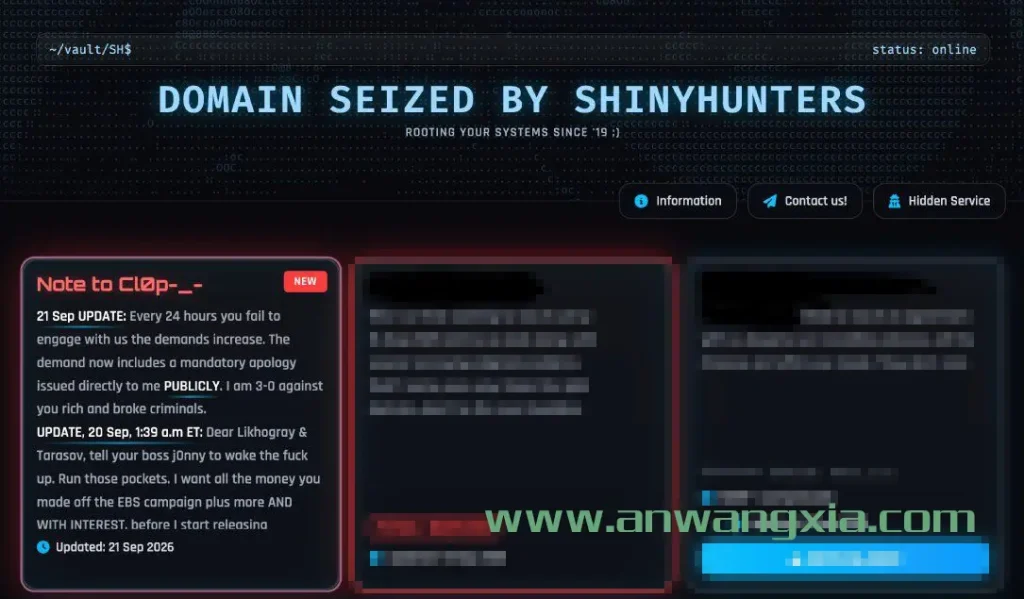
根据ShinyHunters的说法,攻击始于周五晚间:其利用Cl0p暗网泄密网站所使用的Grav CMS中一个无需身份验证的文件上传漏洞得手。周末期间,Cl0p的暗网数据泄露站点被涂改,页面显示“DOMAIN SEIZED BY SHINYHUNTERS”(域名已被ShinyHunters接管)。

网络勒索与数据窃取领域两大活跃的网络犯罪团伙之间的矛盾,近日以公开方式爆发。数据窃取团伙ShinyHunters宣称,已入侵并控制了对手勒索软件团伙Cl0p的暗网泄密站点,并在网站上留下挑衅信息、提出金钱要求,还威胁公开曾向Cl0p支付赎金的企业相关信息。部分细节尚未得到独立核实,但多名安全研究者认为这场对峙看起来真实存在。
Cl0p的暗网网站被劫持经过
ShinyHunters是以数据窃取与勒索为主的网络犯罪团伙,近年来身份边界日益模糊,研究者观察到其与Scattered Spider Lapsus$等团伙存在关联与协作。Cl0p则以大规模数据勒索行动闻名,尤其擅长利用零日漏洞;2023年曾利用Progress Software的MOVEit文件传输软件零日漏洞发起大规模行动,同年还针对Fortra GoAnywhere漏洞开展类似活动。
根据ShinyHunters的说法,攻击始于周五晚间:其利用Cl0p暗网泄密网站所使用的Grav CMS中一个无需身份验证的文件上传漏洞得手。周末期间,Cl0p的暗网数据泄露站点被涂改,页面显示“DOMAIN SEIZED BY SHINYHUNTERS”(域名已被ShinyHunters接管)。
网络安全研究平台eCrime.ch保存的截图显示,周六该站点确有上述接管信息。路透社周日尝试访问时,站点已不可用。
ShinyHunters在与路透社的在线对话中称:“我们基本上已经控制了他们。”两位网络安全专家向路透社表示,这场对峙看起来是真实的,尽管ShinyHunters所提供的具体细节无法立即独立核实。明尼苏达州Ascent Solutions威胁情报经理Brandon Parsons说:“暗网上的街头冲突是真实存在的。”SpyCloud安全研究高级总监Joe Roosen则表示,很少看到对手网络犯罪团伙如此公开地对峙:“这确实是个意外转折。很少有机会看到这些犯罪分子互相争斗。”
ShinyHunters窃取的内容与勒索信息
ShinyHunters宣称已获得Cl0p暗网泄密站点所在服务器的完全访问权限,并窃取了源代码、Grav CMS插件、系统日志、Onion服务私钥及其他数据。这些数据窃取说法尚未得到独立验证。
攻击者继续在Cl0p站点上留下嘲讽信息,并试图向Cl0p勒索。9月19日,署名ShinyHunters的信息要求一笔未具体说明的八位数比特币赎金,并指示Cl0p联系某个Onionmail地址。
9月20日,攻击者又在页面上写道,要求获得Cl0p在“EBS行动”中赚取的全部款项,外加利息,否则将开始公布哪些公司曾向Cl0p付款、付了多少、以及比特币地址等信息。这里的“EBS”很可能指Cl0p去年针对受Oracle E-Business Suite(EBS)关键零日漏洞CVE-2025-61882影响客户的勒索行动。
目前尚无迹象表明Cl0p已支付,涂改信息中有一条注明日期的新留言称:每过24小时若仍不回应,要求就会提高,现在还包括必须公开向其道歉。随后,Cl0p泄露站点已移除涂改信息,改为显示一段纯文本,可能来自Cl0p自身,称ShinyHunters的邮箱地址无法使用。
ShinyHunters与Cl0p的恩怨起源:Oracle零日漏洞
ShinyHunters称,与Cl0p的冲突可追溯到去年对Oracle E-Business Suite中一个此前未知漏洞的利用。此类零日漏洞对攻击者极具价值,因为防御方事先没有补丁机会。
据路透社援引谷歌分析师的评估,说俄语的Cl0p利用该漏洞从100多家公司窃取了数据。ShinyHunters则对路透社表示,是自己先发现了该漏洞。据其说法,随后矛盾升级:Cl0p威胁曝光数名ShinyHunters成员身份,ShinyHunters则威胁披露Cl0p内部运作信息。路透社表示无法立即核实这一说法的准确性。
两个网络犯罪团伙的背景
Cl0p以利用广泛使用的企业软件漏洞著称。2023年利用MOVEit漏洞的行动影响了600多家机构、数千万人的数据。近期,Cl0p还宣称从包括飞利浦、壳牌、Fiserv、通用电气等在内的数十家公司窃取了数据。
ShinyHunters同样以大规模数据窃取闻名。今年4月,该团伙因宣称从游戏开发商Rockstar Games窃取数百万条商业记录而受到关注;5月,针对教育技术平台Canvas的攻击曾导致美国多所学校大面积中断。本月,人工智能公司Anthropic表示,已发现与ShinyHunters有关联的黑客试图使用其工具。
公开的网络犯罪团伙之间争斗并不罕见。今年早些时候,新兴勒索软件团伙0APT与KryBit就曾互相入侵并泄露对方内部数据。
该事件对受害者意味着什么
一方面,如Malwarebytes的Pieter Arntz在博文中所写:好消息是,当他们互相针对时,可能暂时少有精力去攻击合法企业。
另一方面,目前尚不清楚ShinyHunters是否真正获得了Cl0p受害者的信息。该团伙尚未提供已掌握相关数据的证据,却已威胁公布据称曾向Cl0p付款的公司信息,包括金额与比特币地址。若其确实掌握了与Cl0p受害者相关的额外信息,这些机构可能面临进一步暴露,甚至再次遭遇勒索。
AttackIQ威胁知情防御副总裁Jon Baker表示,目前没有证据表明ShinyHunters真正拿到了Cl0p的受害者文件,但更重要的一点是:“被盗信息不会自动退役。”“这些数据会留在原始团伙、其附属方和基础设施提供商运营的服务器上,每一份副本都是再次被盗、转售或曝光的机会。一家公司可能要为多年都无法定位或控制的数据承担责任。”
Keeper Security首席执行官兼联合创始人Darren Guccione指出,根本问题在于:“即便付了赎金,也不能指望犯罪分子信守约定。”“为删除数据而付款,等于假定对方会销毁数据,但你是在与以欺骗和盗窃为商业模式的人谈判。一旦数据离开勒索团伙控制,就没有机制可以验证它是否被销毁,没有审计轨迹,承诺被违背时也没有救济途径。”
这场公开对峙再次说明:数据一旦被窃取,勒索软件团伙就可能长期为存储在无法保障、无法审计甚至无法定位的基础设施上的信息负责。网络犯罪分子之间的基础设施漏洞,同样可能被对手利用;而对合法企业而言,被盗数据在犯罪分子之间易手,只会增加再次被利用的风险。
Anwangxia.com原创文章,作者:anwangxia,如若转载,请注明出处:https://www.anwangxia.com/5101.html
 比特币捐赠
相关推荐
-
臭名昭著的暗网论坛BreachForums的又一个历史数据库被泄露
此数据泄露事件发生在去年8月,泄露的数据库包含323,986条用户的数据,这些数据提取自名为“hcclmafd2jnkwmfufmybb_users”的MySQL数据库表,该表与开源论坛软件MyBB相关。
-
重磅!独家!曾经最大的中文暗网市场“暗网中文论坛”确认倾吞用户资产,请勿充值,请勿使用!
“暗网中文论坛”暗网网站一直持续性收割用户比特币,希望所有访问暗网的网友远离“暗网中文论坛”(暗网中文交易市场)。不要再访问!不要再访问!不要再访问!
-
AlphaBay暗网市场庆祝重新开发一周年,并重点宣传其“减少危害”计划
DeSnake表示,减少危害计划的一个主要原因是帮助确定哪些供应商容易在他们的产品中掺入芬太尼。未来,专业毒品检查员计划是去中心化市场网络的更广泛愿景的一个重要组成部分。
-
暗网市场Fish Market已正式退出骗局,无法访问
据初步判断,Fish Market的管理员GoFish已经卷币跑路。而一直以来Dread论坛公告的发布者——可怜的Byt3s并不是该市场的管理员,仅是一名参与管理者而已,他也属于被真正管理员欺骗的对象。
-
“暗中”归来,国外安全公司Group-IB称中文暗网充斥着欺诈行为
Group-IB称,像“暗网中文交易市场”和“长安不夜城”这样的中文暗网市场,大多以其华丽的商品信息和难以追踪的用户ID而闻名,但是其遵循的销售模式几乎必然会导致欺诈,因此可靠性和可信度水平——接近于零。