攻击者早在8月份就获得了服务器的访问权限,并悄悄部署了Ebury 1.8.3有效载荷——这是一种用于Linux的OpenSSH后门与凭据窃取程序。此次协同攻击至少有两个主要目的:一是尽可能多地收集未加密的邮件流量;二是对SSH连接进行拦截实施中间人攻击。

近日,瑞士的安全研究专家发布文章,披露了其本月初协助Tor团队移除了300多个受后门感染的Tor出口节点。“暗网下/AWX”在本文对该文章进行了翻译,并将技术细节进行讲解。
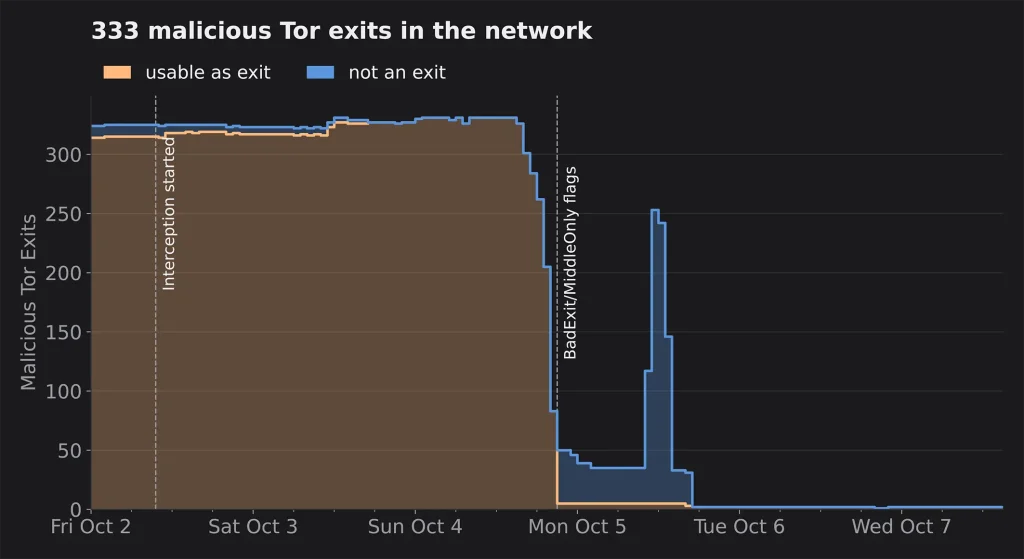
文章称,2026年10月2日上午约9时35分,333个已遭感染的Tor出口节点开始协同行动:拦截SSH连接,并尽可能收集未加密数据。Tor网络全网出口中继约3000个,这意味着攻击方一度控制了约十分之一的出口节点。攻击者早在8月份就获得了服务器的访问权限,并悄悄部署了Ebury 1.8.3有效载荷——这是一种用于Linux的OpenSSH后门与凭据窃取程序。
Tor出口节点是构成Tor回路的三跳中继中的最后一跳,负责把匿名网络内的流量接到开放互联网。目标站点若使用HTTPS,出口节点通常只能看到加密流量;若使用HTTP或其它明文协议,出口节点则可能看到甚至改写内容。本次事件中,攻击者正是利用对出口节点的控制,把特定协议(尤其是22端口的SSH)导向自有拦截基础设施。
攻击目的与攻击方法
此次协同攻击至少有两个主要目的:一是尽可能多地收集未加密的邮件流量;二是对SSH连接进行拦截实施中间人攻击(MITM)。
攻击方通过封锁部分端口,使得受控出口节点只能处理未加密的邮件流量。一位资深Tor运营者在tor-relays邮件列表中详细描述了相关现象。本文(来自KABA.CX)重点介绍了第二类行为:SSH中间人攻击。
若用户的Tor回路恰好经上述333个恶意出口之一离开网络,初期往往难以察觉:加密网页流量会照常转发;一旦尝试通过22端口建立SSH连接,请求会被重定向到12台SSH拦截服务器中的一台。用户端可能收到类似如下的主机密钥变更警告:
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@    WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED!     @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
IT IS POSSIBLE THAT SOMEONE IS DOING SOMETHING NASTY!
Someone could be eavesdropping on you right now (man-in-the-middle attack)!
It is also possible that a host key has just been changed.
The fingerprint for the ED25519 key sent by the remote host is
SHA256:6baCZCPsl+AfQuujUS81fMEE/C7UeJ+AwjrImqmDB3E.
Please contact your system administrator.
若用户忽略警告并继续登录,攻击者会完成三件事:窃取密码;建立通向真实目标服务器的连接并监视用户输入的每一条命令(真正的中间人会话);再开第二条连接,向目标服务器植入Ebury。
发现、报告与下线时间线
安全研究者(KABA.CX的作者)在10月2日晚间将发现报告给Tor项目的网络健康团队。对方确认此类攻击此前未见过,这是一个新出现的问题,并着手联系受影响的中继运营者。Tor网络健康团队称:“我们以前没有见过这样的攻击。”
时间线大致如下:
- 10月2日(周五):拦截行动开始。
- 10月4日(周日):Tor网络健康团队向中继运营者发布公告,运营者开始关闭出口节点;相关中继被标记为BadExit,客户端不再用其作为出口。
- 10月5日(周一):攻击者重启了部分中继,但由于这些中继已被标记,因此它们只能用作中间中继;同日,所有受感染服务器全部关闭——部分由运营者接到通知后关闭,部分由攻击者自行关闭。
Tor网络健康团队在公告中描述的模式是:攻击者先进入基于Linux的主机;若这些机器原先跑的是非出口中继,会修改torrc,将其改成出口节点,以便实施SSH攻击。metrics.torproject.org网站上以Exit标志筛选的曲线在10月4日出现明显下跌,之后尚未完全恢复。
如何定位全部受感染的出口节点
文章作者使用exitmap构建脚本:固定某个出口节点,再从自己的服务器A向自己的服务器B发起SSH连接。服务器A检查是否收到服务器B的正确SSH指纹;服务器B检查连接是否来自固定的出口节点,还是来自那12台拦截SSH的服务器。
脚本对约3000个出口中继逐一跑完。约十几个返回伪造指纹;另有300多个服务器虽未直接伪造指纹,但会把流量重定向到同一批拦截服务器。仅凭重定向这一行为就足以确认该出口服务器已被感染。
进一步分析中,作者用sshesame作蜜罐,诱使中间人登录蜜罐,观察到对方使用paramiko(Python SSH库),并尝试用Perl安装Ebury。相关命令先检查权限,再执行经base64编码的载荷,例如:
echo "U=$(id -u) S=$(command -v sudo >/dev/null 2>&1 && (sudo -n true 2>/dev/null && echo nopass || echo maybe) || echo none)"
sudo bash -c 'echo <base64> | base64 -d | perl'
未能明确的问题与攻击者的动机判断
目前最大的疑问是:攻击者最初如何进入这么多服务器。有一种说法是托管商本身被黑客攻破(tor-relays列表中有讨论),但目前仍属推测,没有人真正知道答案。
另一个问题是幕后黑手的身份:使用Ebury、广泛收集未加密数据,都指向经济动机的犯罪团伙;同样也是推断。ESET研究人员Marc-Etienne M. Léveillé在列表中指出:2009至2023年间曾有约40万台服务器感染了Ebury病毒,因此极可能还有其它已沦陷的Tor中继尚未被发现。
作者还怀疑攻击方刻意选在周五发动,指望无人愿意牺牲周末响应;Tor团队能快速处置,因此更值得肯定。
对中继节点运营者与Tor用户的启示
该文章对防护也进行了总结,对中继节点运营者而言,结论并不新鲜,教训也和以往一样:额外安全措施值得投入。应禁用密码登录,改用SSH密钥;有条件者可进一步采用硬件密钥。中继与桥接节点应被当作高度受针对的生产机器来运维,而非“能跑就行”的实验机。
对普通用户而言:经Tor做SSH时,务必认真对待主机密钥变更警告,不要轻易接受新指纹;优先使用密钥认证而非密码。对中继运营者而言:出口节点一旦被改配置或异常转向,应立即自查是否遭入侵,并与Tor网络健康团队协作,及时标记BadExit、下线受控机器。
Anwangxia.com原创文章,作者:anwangxia,如若转载,请注明出处:https://www.anwangxia.com/5168.html
 比特币捐赠
相关推荐
-
特朗普承诺如果连任将促成释放首个暗网市场丝绸之路创始人罗斯·乌布利希
罗斯·乌布利希因创建了全球首个暗网交易市场丝绸之路而被判处两次终身监禁加40年监禁,目前已服刑11年。
-
斯诺登泄密事件十年后——Tor和在线隐私的下一步是什么?
本文是Tor项目针对斯诺登泄密事件发生十年后的思考总结文章,通过对斯诺登泄密事件讲述公民隐私权的重要性,讲述Tor网络保护在线隐私的职责,讲述了Tor项目2024年的展望。
-
爱尔兰议会听证会聚焦暗网监控,国家机构密切关注网络威胁
在网络安全领域,早期发现往往是风险能否得到控制、还是演变为更大问题的关键。爱尔兰国防军和国家网络安全中心正通过关键词和短语,对暗网进行监控,以搜寻与网络威胁相关的预警信号。
-
英国肯特郡一位前教师因在暗网上查看“年龄极小的儿童”的不雅图片和视频而被解雇
报告称:“然而,调查小组并不认为坦顿先生对自己的行为表示任何悔意。”因此其被终身禁止进入课堂。
-
.onion域名介绍
.onion是一个用于在Tor网络上寻址特殊用途的顶级域后缀。这种后缀不属于实际的域名,也并未收录于域名根区中。